در بازار ارزهای دیجیتال، جایی که هر تراکنش غیرقابل بازگشت است، یک اشتباه تایپی ساده میتواند به قیمت از دست رفتن کل دارایی تمام شود. تصور کنید قصد دارید وارد صرافی مورد اعتماد خود شوید، اما به جای آدرس صحیح، دامنهای را تایپ میکنید که تنها یک حرف با آدرس اصلی تفاوت دارد. صفحهای که باز میشود دقیقاً مشابه سایت واقعی است؛ همان لوگو، همان رنگبندی و همان فرم ورود. اما پشت این ظاهر بینقص، مهاجمی نشسته است که تنها منتظر فشردن دکمه ورود یا اتصال کیف پول شماست. این سناریو، ماهیت حملهای را توصیف میکند که در ادبیات امنیت سایبری با نام تایپو اسکواتینگ شناخته میشود.
تایپو اسکواتینگ چیست و چرا در کریپتو خطرناکتر است؟
تایپو اسکواتینگ از دو واژه انگلیسی «Typo» به معنای اشتباه تایپی و «Squatting» به معنای اشغال غیرقانونی تشکیل شده است. در این روش، مهاجم دامنهای را ثبت میکند که از نظر ظاهری بسیار شبیه به آدرس یک برند، صرافی یا سرویس معتبر است. هدف او سوءاستفاده از خطاهای انسانی هنگام تایپ آدرس اینترنتی است. آنچه این حمله را در حوزه کریپتو به مراتب خطرناکتر از سیستمهای مالی سنتی میکند، ماهیت غیرقابل بازگشت تراکنشهای بلاکچینی است. در بانکداری سنتی، اگر رمز کارت شما لو برود، همچنان امکان مسدودسازی حساب و پیگیری وجود دارد. اما در دنیای کریپتو، لحظهای که یک تراکنش را امضا کنید یا اطلاعات کیف پول خود را در یک صفحه جعلی وارد نمایید، دیگر هیچ نهادی قادر به بازگرداندن دارایی شما نیست.
نکته مهم این است که برخلاف تصور رایج، تنها کاربران تازهکار قربانی این حملات نمیشوند. آمارها نشان میدهد حتی معاملهگران باتجربه نیز در لحظات هیجان ناشی از نوسانات شدید بازار یا عجله برای ورود به یک فرصت معاملاتی، دچار اشتباهات تایپی میشوند و در دام این دامنهها میافتند.
با فیلترهای بورسی، بهجای بررسی تعداد زیادی سهم، در چند لحظه سهام مناسب را بر اساس معیارهای موردنظر خود پیدا کنید و فرصتهای بازار بورس را سریعتر شناسایی کنید.
برای مشاهده و خرید فیلترهای بورس حرفهای و انتخاب فیلتر مناسب، همین حالا روی این لینک زیر کلیک کنید.
سازوکار فنی حمله چگونه است؟
اجرای یک حمله تایپو اسکواتینگ در حوزه کریپتو فرآیندی برنامهریزیشده و چندمرحلهای است. مهاجمان ابتدا سرویسهای پرکاربرد در اکوسیستم ارزهای دیجیتال را شناسایی میکنند. صرافیهای بزرگ، کیف پولهای تحت وب، پلتفرمهای وامدهی غیرمتمرکز و پلهای بینزنجیرهای از جمله اهداف اصلی هستند، زیرا کاربران این سرویسها به طور مداوم با آدرسهای اینترنتی آنها سر و کار دارند.پس از انتخاب هدف، مهاجم دامنهای با خطاهای تایپی رایج خریداری میکند. سپس با استفاده از ابزارهای کپیبرداری از کدهای ظاهری سایت، قالبی کاملاً همسان با سایت اصلی میسازد تا هیچ شک بصری برای کاربر ایجاد نشود. در مرحله بعد، ترافیک کاربران به سمت این سایت جعلی هدایت میشود. این هدایت گاهی تنها بر اتکا به اشتباهات تایپی مستقیم کاربران صورت میگیرد و گاهی از طریق تبلیغات گوگل یا لینکهای متنی در شبکههای اجتماعی انجام میشود.
زمانی که کاربر وارد سایت جعلی میشود و اطلاعات ورود یا مجوز اتصال کیف پول خود را صادر میکند، مرحله نهایی آغاز میشود. اسکریپتهای مخرب که با نام Wallet Drainers شناخته میشوند، بلافاصله کلیدهای خصوصی، عبارت بازیابی یا دسترسیهای برداشت را سرقت میکنند. در پلتفرمهای غیرمتمرکز، تعامل با یک قرارداد هوشمند جعلی میتواند مجوز دسترسی نامحدود به تمام توکنهای کیف پول شما را صادر کند، بدون آنکه حتی نیاز باشد رمز عبور یا عبارت بازیابی خود را وارد کنید.
الگوهای رایج در ساخت دامنههای جعلی
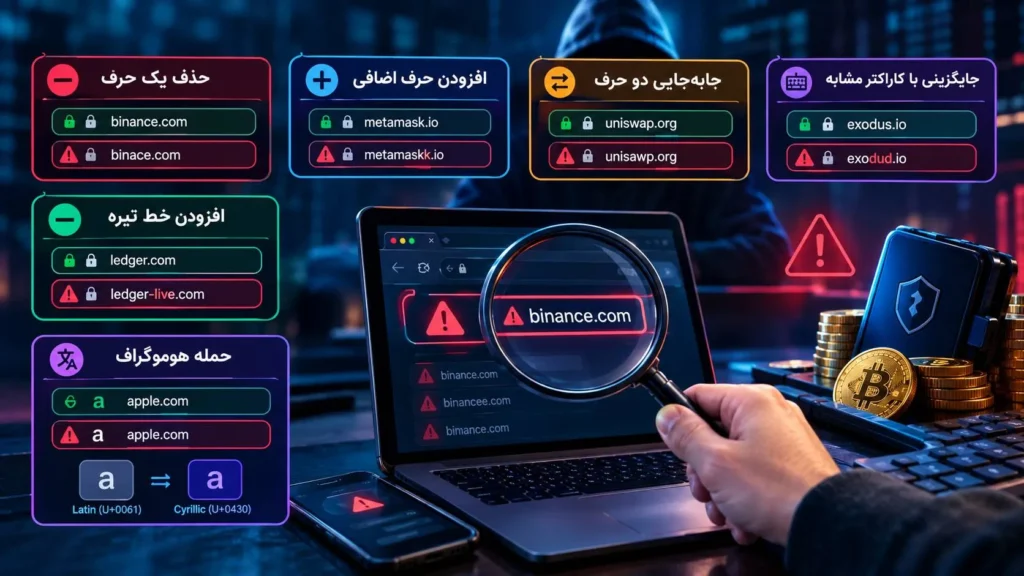
مهاجمان برای ساخت دامنههای فریبنده، تنها به کم یا زیاد کردن یک حرف بسنده نمیکنند. تنوع روشهای آنها بسیار گسترده است و شناخت این الگوها به کاربران کمک میکند تا هنگام بررسی آدرس اینترنتی، با دقت بیشتری عمل کنند.یکی از رایجترین روشها، حذف یک حرف از نام اصلی است. برای مثال، دامنهای مانند binace.com به جای binance.com ساخته میشود. روش دیگر افزودن یک حرف اضافی در ابتدا، میان یا انتهای آدرس است؛ مانند metamaskk.io به جای metamask.io. جابهجایی دو حرف کنار هم نیز از الگوهای متداول است که چشم انسان معمولاً آن را نادیده میگیرد؛ مانند unisawp.org به جای uniswap.org. جایگزینی حروف با کاراکترهای نزدیک روی صفحه کلید نیز روشی دیگر است؛ مثلاً exodud.io به جای exodus.io.
افزودن خط تیره بین کلمات برای موجه نشان دادن آدرس، تکنیک دیگری است. دامنهای مانند ledger-live.com به جای ledger.com نمونهای از این روش است. اما خبیثانهترین الگو، حمله هوموگراف است. در این شیوه، مهاجم از کاراکترهای الفبای سایر زبانها مانند سیریلیک استفاده میکند که ظاهری دقیقاً مشابه حروف لاتین دارند. برای مثال، حرف «a» در الفبای سیریلیک از نظر بصری با حرف «a» انگلیسی قابل تشخیص نیست، اما در پشتزمینه کد یونیکد متفاوتی دارد. این روش به قدری ماهرانه است که حتی کاربران vigilant نیز ممکن است فریب آن را بخورند، زیرا آدرس در نگاه اول کاملاً صحیح به نظر میرسد.
تفاوت تایپو اسکواتینگ با فیشینگ و سایبراسکواتینگ
در ادبیات امنیت سایبری، واژههای فیشینگ، تایپو اسکواتینگ و سایبراسکواتینگ اغلب در کنار یکدیگر به کار میروند و بسیاری از کاربران آنها را مترادف یکدیگر فرض میکنند. در حالی که تفاوتهای ساختاری و ماهوی مشخصی میان آنها وجود دارد.تایپو اسکواتینگ در واقع یک تکنیک یا زیرمجموعه برای اجرای حملات فیشینگ است. فیشینگ به معنای فریب کاربر از طریق مهندسی اجتماعی است که میتواند از طریق ایمیل، پیامک یا سایت جعلی انجام شود. هدف نهایی فیشینگ، سرقت اطلاعات حساس، کلید خصوصی یا اعتبارنامههای ورود است. سایبراسکواتینگ اما اهداف تجاری و حقوقی متفاوتی را دنبال میکند. در این روش، فردی دامنههای مرتبط با نام تجاری یک پروژه یا شرکت را پیش از ثبت رسمی توسط صاحبان اصلی ثبت میکند تا بعداً آن را به قیمت بالا به آنها بفروشد.
در یک سناریوی کلاهبرداری پیچیده، ممکن است مهاجم ابتدا از طریق سایبراسکواتینگ دامنهای را ثبت کند، سپس با تکنیک تایپو اسکواتینگ و هوموگراف ظاهر آن را آراسته نماید و در نهایت یک حمله فیشینگ همهجانبه برای تخلیه کیف پولها ترتیب دهد. درک این تفاوتها به کاربران کمک میکند تا متوجه شوند خطرات سایبری در کریپتو تکبعدی نیستند و هر ابزار کلاهبرداری، بخشی از یک پازل بزرگتر برای نفوذ به داراییهای آنهاست.
چگونه یک دامنه جعلی را تشخیص دهیم؟
تشخیص یک دامنه جعلی نیازمند دقت و توجه به جزئیاتی است که ممکن است در نگاه اول نادیده گرفته شوند. نخستین و سادهترین خط دفاعی، تحلیل دقیق آدرس بار مرورگر است. مهاجمان روی عجله و بیدقتی کاربران حساب ویژهای باز میکنند، بنابراین بررسی صبورانه آدرس اینترنتی میتواند جلوی یک فاجعه مالی را بگیرد.هنگام بررسی آدرس، باید به حروف اضافه یا حذفشده دقت کنید. کلماتی مانند metamask ممکن است به صورت metaamask یا metamask نوشته شوند که در نگاه اول چشمی شناسایی نمیشوند. جابهجایی حروف نیز از رایجترین خطاهای دیداری است؛ مثلاً pancackeswap به جای pancakeswap. استفاده از خط تیره برای رسمی نشان دادن آدرس، مانند binance-support.com به جای دامنه یکپارچه binance.com، یکی دیگر از تکنیکهای رایج است.
پسوند دامنه نیز میتواند نشانهای از جعلی بودن باشد. تغییر پسوند از .com یا .org به پسوندهای ارزانقیمت یا کمتر شناختهشده مانند .xyz، .info یا .net از جمله این نشانههاست. افزودن کلماتی نظیر login، app، claim یا wallet در متن دامنه اصلی برای جلب اعتماد نیز روشی دیگر است. تفاوت بین دامنه و سابدومنه نیز نکتهای حیاتی است. مهاجمان گاهی نام برند را در سابدومنه قرار میدهند؛ برای مثال در آدرس binance.com.scam-site.com، دامنه اصلی در واقع scam-site.com است، نه بایننس.
نکته فوقالعاده حیاتی که اکثر کاربران از آن غافل میشوند، وجود آیکون قفل سبز رنگ یا پروتکل HTTPS است. برخلاف تصور عموم، داشتن گواهی SSL و پروتکل HTTPS به هیچ عنوان به معنای امن یا معتبر بودن یک سایت نیست. امروزه دریافت گواهی SSL رایگان برای هر دامنه جعلی ظرف چند ثانیه امکانپذیر است. HTTPS تنها نشان میدهد ارتباط شما با آن دامنه رمزنگاری شده است، اما تضمین نمیکند که صاحب آن دامنه یک کلاهبردار نباشد.
پیش از اتصال کیف پول چه مواردی را باید بررسی کرد؟
ارتباط دادن کیف پول به یک وبسایت یا امضای تراکنش، مرحلهای است که خطای در آن میتواند به قیمت تخلیه آنی تمامی توکنهای شما تمام شود. پیش از کلیک روی دکمه اتصال کیف پول، ارزیابی یک چکلیست امنیتی الزامی است.نخست، تطبیق کاراکتر به کاراکتر آدرس را انجام دهید. مطمئن شوید هیچ حرف اضافه، خط تیره یا پسوند مشکوکی در دامنه وجود ندارد. سپس منبع ورودی خود را اعتبارسنجی کنید. بررسی کنید که آیا از طریق گوگل وارد شدهاید که ممکن است تبلیغ اسپانسرشده جعلی باشد، یا از طریق لینک رسمی به سایت رسیدهاید.بررسی شبکههای اجتماعی رسمی پروژه نیز راهکار مؤثری است. لینکهای وبسایت را با آدرس موجود در بیو توییتر رسمی یا کوینمارکتکپ مطابقت دهید. مراجعه به مستندات رسمی پروژه نیز معمولاً دقیقترین آدرسهای قراردادها و اپلیکیشنها را لیست میکند.
توجه به هشدارهای افزونههای امنیتی نیز حیاتی است. اگر مرورگر یا افزونه کیف پول شما هشدار قرمز صادر کرد، بلافاصله صفحه را ببندید. هیچ پلتفرم غیرمتمرکز یا صرافی معتبری برای اتصال ولت، از شما عبارت ۱۲ یا ۲۴ کلمهای بازیابی نمیخواهد. هنگام امضای پیام با ولت، متن درخواست را بخوانید تا حاوی دستورات انتقال دارایی یا تغییر مالکیت نباشد. همچنین بررسی کنید که سایت درخواست دسترسی نامحدود برای برداشت توکنهای شما نداشته باشد.
اگر وارد سایت جعلی شدیم چه باید کرد؟
اگر به طور اتفاقی روی یک لینک اشتباه کلیک کردهاید و وارد یک دامنه تایپو اسکواتینگ شدهاید، آرامش خود را حفظ کنید. صرف باز شدن یک صفحه اینترنتی در اکثر موارد به معنای هک شدن کیف پول یا سرقت آنی دارایی نیست، مشروط بر اینکه هیچ تعاملی با سایت نداشته باشید.در این شرایط، بلافاصله صفحه را ببندید و از کلیک روی هرگونه دکمه، تب یا آیکون موجود در صفحه خودداری کنید. اگر به محض ورود، فایلی به صورت خودکار دانلود شد، به هیچ عنوان آن را باز نکرده و سریعاً پاک کنید. درخواستهای نصب افزونه مرورگر یا بهروزرسانی ولت در این صفحات قطعاً مخرب هستند. برای اطمینان بیشتر، حافظه کش و تاریخچه مرورگر خود را پاکسازی کنید. در صورت امکان، آدرس سایت را در سیستم Google Safe Browsing یا پلتفرمهای امنیتی ثبت کنید تا برای سایرین مسدود شود.تا زمانی که اطلاعاتی وارد نکردهاید، افزونهای نصب نکردهاید و کیف پول خود را متصل نکردهاید، ریسک نفوذ بسیار پایین است و نیاز به اقدامات افراطی مانند حذف ولت وجود ندارد.
اقدامات اضطراری در صورت افشای اطلاعات حساس
در صورتی که متوجه شدید در یک دامنه جعلی اطلاعات حساس خود را وارد کردهاید یا ولت خود را متصل نمودهاید، زمان بر علیه شماست. نوع اقدام اضطراری کاملاً به نوع دادهای که افشا کردهاید بستگی دارد.اگر رمز عبور صرافی خود را افشا کردهاید، بلافاصله وارد سایت واقعی صرافی شوید، رمز عبور را تغییر دهید، تمام نشستهای فعال را خارج کنید و رمز عبور یکبار مصرف را مجدداً پیکربندی نمایید. اگر عبارت بازیابی یا کلید خصوصی خود را افشا کردهاید، کیف پول شما کاملاً در اختیار هکر قرار گرفته است. بدون فوت وقت، یک کیف پول جدید در یک دستگاه امن بسازید و تمام داراییهای باقیمانده را فوراً به آدرس جدید منتقل کنید. در این شرایط، تغییر رمز عبور کیف پول هیچ فایدهای ندارد؛ تنها راه نجات دارایی، انتقال سریع آن به یک ولت با عبارت بازیابی کاملاً جدید است.اگر کیف پول خود را به سایت جعلی متصل کردهاید، وارد بخش تنظیمات ولت یا سایتهای لغو دسترسی مانند Revoke.cash شوید و تمام دسترسیهای فعال سایت مشکوک را بلافاصله قطع کنید. اگر تراکنش یا مجوز مخربی را امضا کردهاید، مجوزهای صادرشده برای توکنها را فوراً لغو کرده و اگر تراکنشی در حال پردازش است، وضعیت آن را در اسکنر بلاکچین بررسی کنید.
ابزارهای کمکی برای شناسایی دامنههای مشکوک
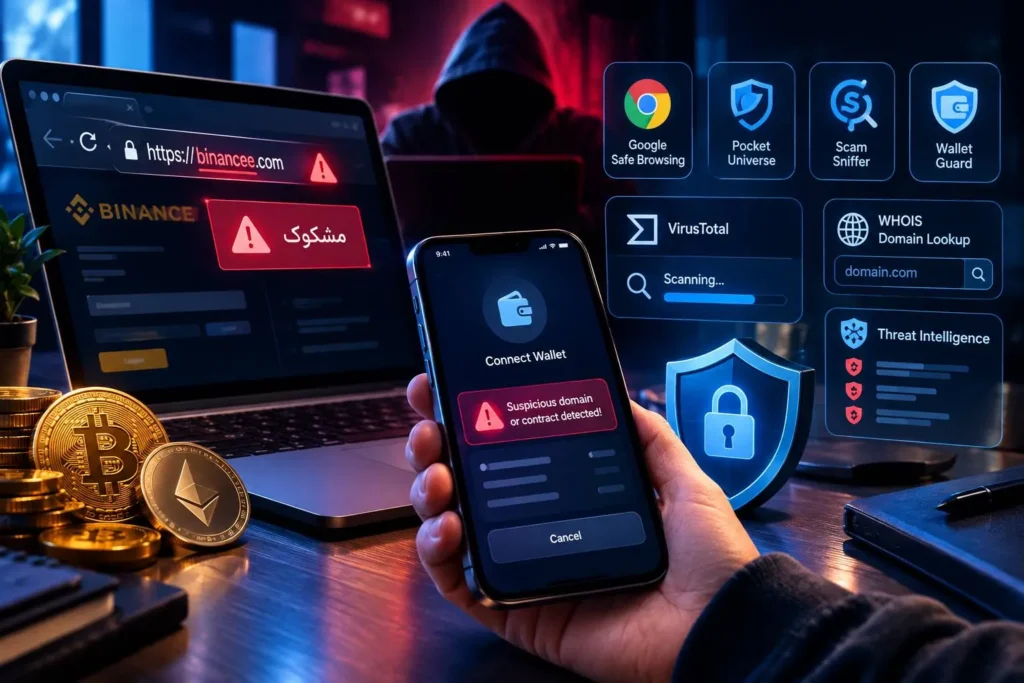
خوشبختانه سیستمهای امنیتی و توسعهدهندگان وب، ابزارهایی برای مقابله با صفحات فیشینگ و تایپو اسکواتینگ طراحی کردهاند که میتوانند به عنوان لایه کمکی به کاربر خدمت کنند. مرورگرهایی مانند Chrome یا Firefox با قابلیت Google Safe Browsing دامنههای شناختهشده مخرب را مسدود میکنند. افزونههای امنیتی کریپتو نظیر Pocket Universe، Scam Sniffer یا Wallet Guard قبل از امضای تراکنش، فیشینگ بودن دامنه یا مخرب بودن قرارداد را هشدار میدهند. وبسایتهایی مانند VirusTotal نیز لینک دریافتی را با دهها آنتیویروس و دیتابیس امنیتی اسکن میکنند.
بررسی اطلاعات دامنه از طریق WHOIS یا Domain Lookup نیز روشی مؤثر است. با استعلام سن دامنه میتوانید بفهمید آدرس مورد نظر چند روز است که ثبت شده؛ دامنههای جعلی معمولاً عمر چند روزه یا چند هفتهای دارند. پلتفرمهای هوش تهدید نیز دیتابیسهای تخصصی هستند که دامنههای مشکوک به فیشینگ را به صورت آنی ردگیری و بلاک میکنند.با این وجود، اتکای صد درصدی به این ابزارها منطقی نیست. مهاجمان روزانه صدها دامنه جدید ثبت میکنند که هنوز در دیتابیسهای امنیتی ثبت نشدهاند و سیستمهای هوشمند ممکن است در تشخیص دامنههای تازهمتولدشده دچار تأخیر شوند. بنابراین، هوشیاری فردی معاملهگر همواره خط دفاعی اصلی باقی خواهد ماند.
تایپو اسکواتینگ در حوزه ارزهای دیجیتال تهدیدی جدی است که میتواند با یک اشتباه تایپی ساده، به از دست رفتن کل دارایی یک کاربر منجر شود. آنچه این حمله را به ویژه خطرناک میکند، ماهیت غیرقابل بازگشت تراکنشهای بلاکچینی و توانایی مهاجمان در ایجاد سایتهایی با ظاهری کاملاً مشابه سایتهای اصلی است. تشخیص این دامنهها نیازمند دقت در بررسی آدرس اینترنتی، توجه به جزئیات و پرهیز از اعتماد به ظاهر سایتهاست. ابزارهای امنیتی میتوانند به عنوان لایه کمکی عمل کنند، اما خط دفاعی نهایی، هوشیاری و آگاهی کاربر است. پیش از اتصال کیف پول یا وارد کردن هرگونه اطلاعات حساس، چند ثانیه تأمل و بررسی دقیق میتواند تفاوت بین حفظ سرمایه و از دست دادن ابدی آن باشد.